Wyciek danych z biura rachunkowego: 7 zabezpieczeń programu do KSeF
Stan na · Rafał Iwaniak, twórca Panoramy KSeF
Wyciek danych klientów może kosztować biuro rachunkowe karę od Prezesa UODO i zaufanie klientów. Poniżej opisano siedem zabezpieczeń, o które warto zapytać dostawcę programu do KSeF. Panorama KSeF ma wszystkie siedem.
Warto sprawdzić, czym grozi wyciek i jakie zabezpieczenia powinien mieć program, któremu powierzasz dane klientów.
Czym grozi wyciek danych klientów
- Zgłoszenie do Prezesa UODOW ciągu 72 godzin od wykrycia wycieku, a gdy ryzyko jest wysokie, także zawiadomienie osób, których dane wyciekły.
- Kara Prezesa UODORODO pozwala nałożyć ją nawet do 20 mln euro albo 4% rocznego obrotu firmy.
- OdszkodowaniaKażdy, czyje dane wyciekły, może żądać odszkodowania za poniesioną szkodę.
- Dostęp do KSeF w rękach przestępcyWykradziony certyfikat albo token pozwala przeglądać faktury klientów, którzy nadali biuru uprawnienia.
- Utrata zaufaniaKlient, którego dane wyciekły, może odejść do innego biura.
RODO wymaga, żeby biuro powierzało dane klientów wyłącznie dostawcy, który daje wystarczające gwarancje ich ochrony. Wybór programu jest więc także odpowiedzialnością biura. Poniżej siedem zabezpieczeń, o które warto zapytać każdego dostawcę.
1. Test penetracyjny
Test penetracyjny to kontrolowane włamanie. Specjaliści od bezpieczeństwa atakują program tak, jak zrobiłby to przestępca: próbują przejąć cudze konto, dostać się do danych innego biura albo obejść logowanie. Każdą znalezioną lukę opisują, a producent ją usuwa.
Bez testu: luki w programie znajduje dopiero przestępca, a biuro dowiaduje się o nich po fakcie.
Panorama KSeF to ma
Przed uruchomieniem Panoramę KSeF gruntownie przetestowali zewnętrzni specjaliści od cyberbezpieczeństwa, według metodyk OWASP i NIST. Test nie wykazał żadnej poważnej luki, a wszystkie drobne uwagi zostały poprawione.
2. Testy automatyczne przy każdej zmianie
Program do KSeF zmienia się co kilka tygodni: dochodzą nowe funkcje, zmieniają się przepisy. Każda zmiana może przypadkiem otworzyć drzwi, które wcześniej były zamknięte, na przykład pokazać klientowi faktury innej firmy. Dlatego dobry program przy każdej zmianie sprawdza się sam, tysiącami testów automatycznych.
Bez testów automatycznych: błąd w uprawnieniach pojawia się u wszystkich biur razem z nową wersją i nikt go nie zauważa, dopóki ktoś nie zobaczy cudzych danych.
Panorama KSeF to ma
Każda zmiana w Panoramie KSeF przechodzi ponad 5 000 testów automatycznych. Każdy adres aplikacji, bez wyjątku, jest przy tym sprawdzany z kont o różnych uprawnieniach: to ponad 3 000 prób sięgnięcia po cudze dane, między innymi z innego biura, z konta innego klienta i bez logowania. Nowa wersja powstaje dopiero wtedy, gdy wszystkie próby zostaną odrzucone.
3. Znane luki w składnikach programu (CVE i CVSS)
Każdy program składa się z setek gotowych składników, czyli bibliotek napisanych przez innych. Gdy ktoś wykryje lukę w jednej z nich, jest ona wpisywana do publicznej bazy CVE z oceną groźności w skali CVSS, od 0 do 10. Te bazy czytają także przestępcy. Luka Log4Shell z grudnia 2021 roku dostała najwyższą ocenę 10, a ataki ruszyły niemal od razu po jej ujawnieniu.
Bez sprawdzania składników: program może miesiącami działać na bibliotece ze znaną luką, którą przestępca wykorzysta gotowym narzędziem.
Panorama KSeF to ma
Składniki Panoramy KSeF są stale aktualizowane i sprawdzane pod kątem znanych luk, według publicznych baz luk z oceną CVSS.
4. Najczęstsze błędy aplikacji internetowych (OWASP Top 10)
OWASP to międzynarodowa organizacja, która opisuje, jak budować i sprawdzać bezpieczne aplikacje internetowe. Jej lista OWASP Top 10 zbiera najczęstsze rodzaje błędów: od dostępu do cudzych danych, przez wstrzyknięcie złośliwego kodu, po słabo zabezpieczone logowanie.
Bez sprawdzenia według OWASP: najczęstsze błędy zostają w programie, a przestępcy szukają ich w pierwszej kolejności, właśnie dlatego, że są najczęstsze.
Panorama KSeF to ma
Kod Panoramy KSeF sprawdzają narzędzia analizy bezpieczeństwa, między innymi Semgrep i SpotBugs, a działającą aplikację skanuje OWASP ZAP. Zewnętrzny test bezpieczeństwa przeprowadzono według metodyk OWASP.
5. Logowanie dwuskładnikowe
Najprostsza droga do cudzych danych to wykradzione hasło: z fałszywego maila, z wycieku innej strony albo podejrzane przez ramię. Logowanie dwuskładnikowe dokłada drugi zamek, czyli jednorazowy kod z aplikacji w telefonie. Samo hasło już nie wystarcza.
Bez drugiego składnika: jedno wykradzione hasło pracownika otwiera dane wszystkich klientów biura.
Panorama KSeF to ma
W Panoramie KSeF kod z aplikacji w telefonie jest obowiązkowy dla właściciela biura i domyślnie włączony dla pracowników. Klient w Portalu KSeF też może go włączyć, a seria błędnych prób logowania jest blokowana.
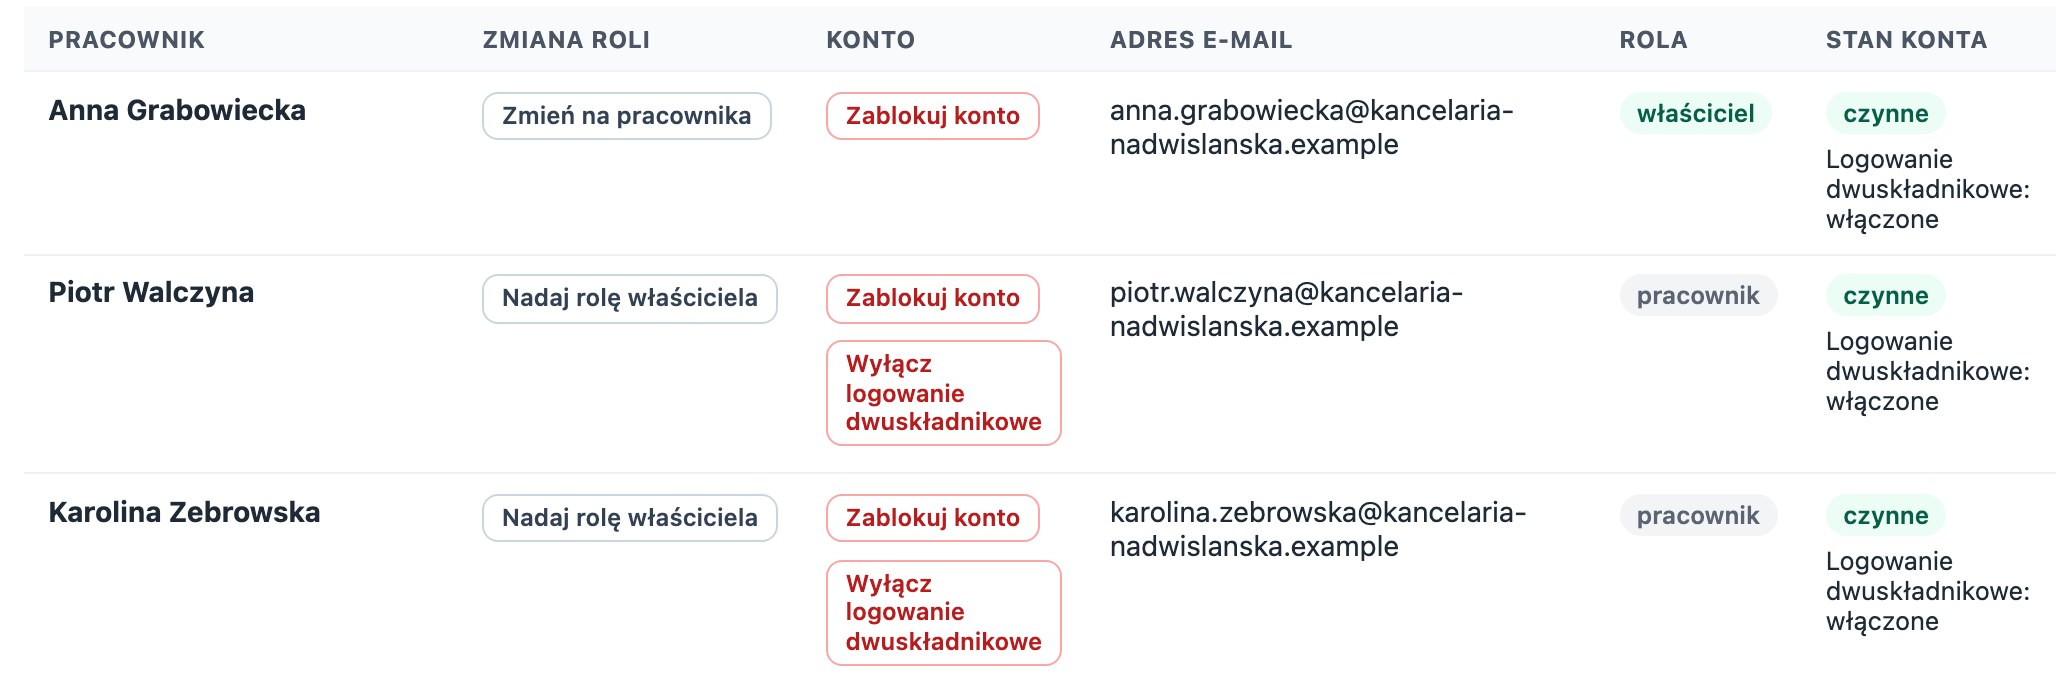
Zespół biura w Panoramie KSeF: każda osoba ma własne konto i rolę, a logowanie dwuskładnikowe jest włączone.
6. Szyfrowanie danych i dostępu do KSeF
Program do KSeF przechowuje najcenniejszy klucz biura: certyfikat albo tokeny, którymi pobiera faktury klientów. Jeśli baza danych wycieknie, a te dane nie są zaszyfrowane, przestępca od razu może z nich korzystać.
Bez szyfrowania: wyciek bazy to wyciek wszystkiego, razem z dostępem do KSeF wszystkich klientów.
Panorama KSeF to ma
Pliki oraz tokeny i certyfikaty KSeF są w Panoramie KSeF szyfrowane standardem AES-256, tym samym, którego używają banki, osobnym kluczem dla każdego biura. Połączenie z aplikacją jest szyfrowane, a dane są przechowywane w centrach danych w Unii Europejskiej.
7. Ubezpieczenie na wypadek ataku
Nawet dobrze chroniony program może paść ofiarą ataku. Wtedy liczy się, czy dostawca ma ubezpieczenie, które pokryje szkody jego klientów.
Panorama KSeF to ma
Panorama KSeF ma ubezpieczenie OC z ochroną cyber i RODO.
Co o zabezpieczeniach piszą inni producenci
Strony innych programów do KSeF dla biur rachunkowych z porównania programów*:
- Test penetracyjny: wspominają SaldeoSMART, wFirma, XON, enova365 i Comarch (ogólnie o swojej chmurze), ale żaden nie podaje wyniku. Nie wspominają KT Desk, Symfonia eBiuro, Scanye i PuzzleTax.
- Obowiązkowe logowanie dwuskładnikowe: opisuje Symfonia, dla konta Symfonia ID. W SaldeoSMART, wFirmie, XON i Comarch jest ono do włączenia, a strony KT Desk, Scanye, PuzzleTax i enova365 go nie opisują.
- Ubezpieczenie z ochroną cyber i RODO: nie wspomina żaden z nich. wFirma pisze o ubezpieczeniu odpowiedzialności cywilnej za działanie programu.
- Sprawdzanie bibliotek programu pod kątem znanych luk: wprost nie opisuje żaden z nich. SaldeoSMART i Comarch piszą ogólnie o wyszukiwaniu podatności.
- Testy automatyczne każdej zmiany: wprost nie opisuje żaden z nich.
- Metodyki OWASP: wymienia tylko wFirma, jako standard odniesienia.
Panorama KSeF ma wszystkie siedem zabezpieczeń
- Zewnętrzny test penetracyjny bez poważnych luk
- Ponad 5 000 testów automatycznych przy każdej zmianie
- Składniki stale sprawdzane pod kątem znanych luk
- Analiza kodu i skanowanie według OWASP
- Logowanie dwuskładnikowe, obowiązkowe dla właściciela biura
- Szyfrowanie AES-256 z osobnym kluczem każdego biura
- Ubezpieczenie OC z ochroną cyber i RODO
Dane klientów to najcenniejsze, co ma biuro rachunkowe. Wypróbuj za darmo program, który ma wszystkie zabezpieczenia z tego artykułu.
Inne artykuły Poradnika
- Ile naprawdę kosztuje KSeF w biurze rachunkowym
- Programy do KSeF dla biur rachunkowych: porównanie funkcji i cen
- Terminy biura rachunkowego co miesiąc: VAT, PIT, CIT i składki ZUS
- Zamknięcie miesiąca w biurze rachunkowym: lista kontrolna i komplet dokumentów
- Zmiana biura rachunkowego a KSeF: jak przejąć klienta i jego faktury
- 10 rozwiązań do odbioru faktur z KSeF dla firm: porównanie
- Biała lista VAT i VIES: co biuro rachunkowe sprawdza przy fakturze zakupu
- Faktura w walucie obcej: który kurs NBP do VAT, a który do kosztów
- JPK_V7 a KSeF: numer KSeF i oznaczenia OFF, BFK i DI w ewidencji
- Faktury spoza KSeF: co biuro rachunkowe nadal zbiera od klienta
- Obowiązkowy KSeF: terminy na 2026 i 2027 rok i co oznaczają dla biura rachunkowego
- Jak klient nadaje biuru rachunkowemu uprawnienia w KSeF: krok po kroku
- KSeF w biurze rachunkowym: certyfikat biura i uprawnienia od klientów
Powiązane artykuły
Źródła i zasady analizy
* Analiza stron internetowych producentów przeprowadzona 25 i 26 października 2026 roku. Przeczytane zostały publicznie dostępne strony o bezpieczeństwie, regulaminy, polityki prywatności, strony pomocy, wpisy na blogach producentów i cenniki, przeszukane pod kątem słów takich jak test penetracyjny, audyt bezpieczeństwa, OWASP, CVE, CVSS, logowanie dwuskładnikowe, ubezpieczenie i polisa. Producent mógł przeprowadzić takie testy albo mieć taką ochronę, nie opisując tego na stronie, a stan mógł się zmienić po dniu analizy. Ewentualna rozbieżność wynika wyłącznie z braku informacji na stronie producenta, a nie ze złej woli autora zestawienia.
- RODO: rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679, art. 28, 33, 34, 82 i 83: eur-lex.europa.eu
- OWASP Top 10: owasp.org/www-project-top-ten
- Log4Shell, CVE-2021-44228: nvd.nist.gov/vuln/detail/CVE-2021-44228
- Panorama KSeF: panoramaksef.pl/bezpieczenstwo
- Producenci: ktdesk.pl (regulamin, polityka prywatności, pomoc), saldeosmart.pl (certyfikacja, blog „Ochrona danych w SaldeoSMART” z 13 stycznia 2025), symfonia.pl/bezpieczenstwo, pomoc.wfirma.pl (polityka bezpieczeństwa, bezpieczne logowanie, odpowiedzialność za księgowanie), scanye.pl/faq, puzzletax.pl (regulamin, polityka prywatności), xon.com.pl (FAQ i strona o ochronie danych), enova.pl (ISO 27001, blog „Budowa systemu ERP” z 23 marca 2026), comarch.pl/chmura/bezpieczenstwo i pomoc.comarch.pl
Nazwy programów należą do ich producentów i służą wyłącznie porównaniu. Panorama KSeF nie jest powiązana z producentami tych programów, a artykuł przygotował producent Panoramy KSeF.